A Binance informou nesta sexta-feira (30.out.2026) que iniciou o processo de recuperação dos US$ 6,3 bilhões subtraídos durante um ataque cibernético ocorrido na quinta-feira (29.out). A principal corretora de criptoativos do planeta destacou que atua em conjunto com forças policiais, empresas de análise em blockchain, emissores e aliados do setor para “rastrear, congelar e recuperar” os valores.
Garantia de ressarcimento e compra de ativos
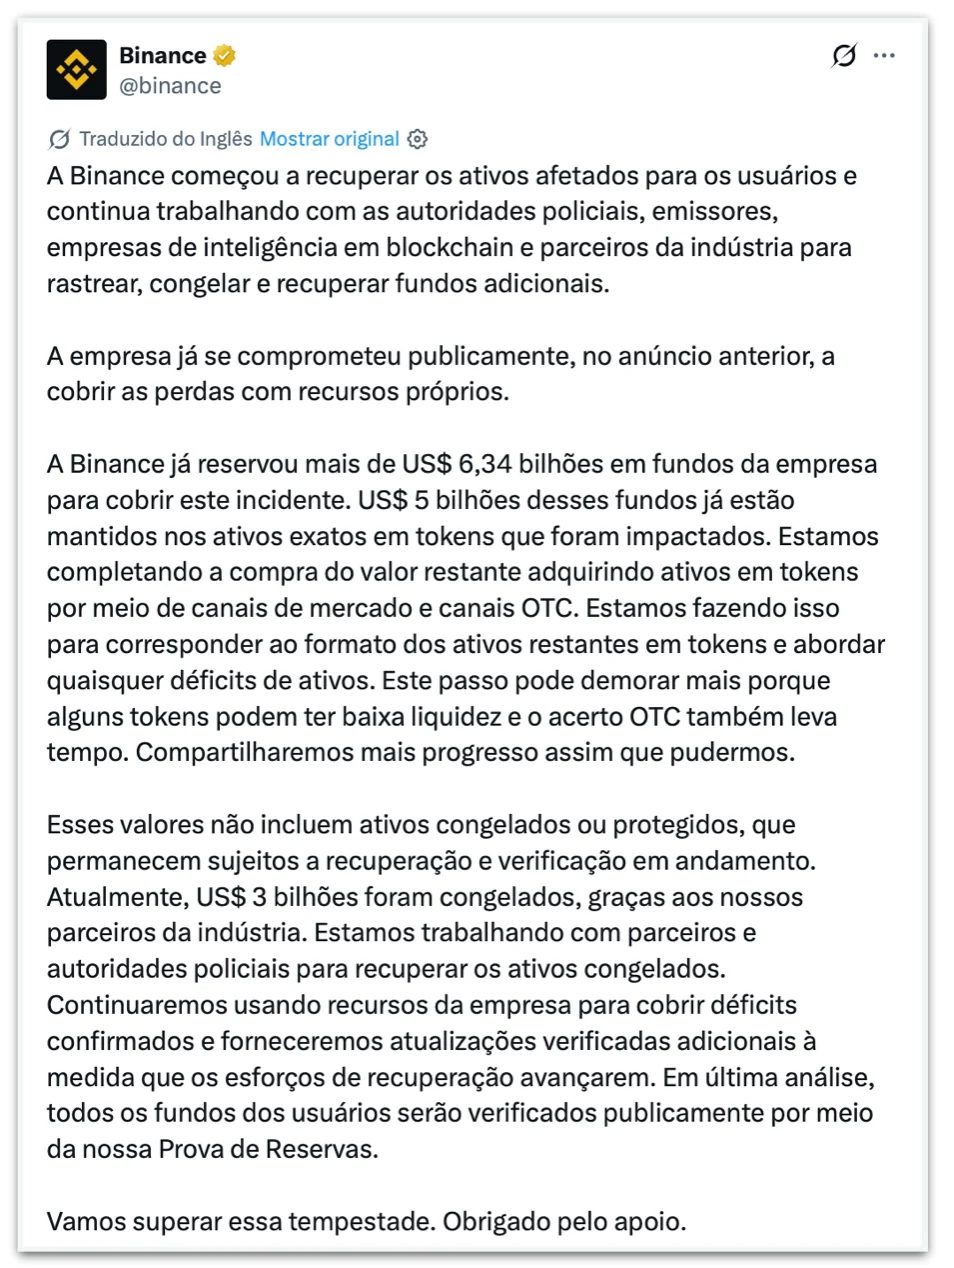
Logo após tornar o incidente público, a organização prometeu assumir o prejuízo financeiro utilizando capital próprio. Por meio de uma postagem na rede social X, a Binance pontuou que “reservou mais de US$ 6,34 bilhões em fundos da empresa para cobrir este incidente”. Desse montante, a quantia de US$ 5 bilhões “já estão mantidos nos ativos exatos em tokens que foram impactados”. O saldo remanescente vem sendo obtido via mercado e negociações de balcão (OTC).
“Estamos fazendo isso para corresponder ao formato dos ativos restantes em tokens e abordar quaisquer deficits de ativos. Esse passo pode demorar mais porque alguns tokens podem ter baixa liquidez e o acerto OTC também leva tempo”, comunicou a Binance.
Bloqueios e cooperação policial
A companhia esclareceu que o montante não abrange valores já bloqueados ou blindados, “que permanecem sujeitos a recuperação e verificação em andamento”. Com o auxílio de parceiros, a exchange conseguiu paralisar a movimentação de US$ 3 bilhões.
“Estamos trabalhando com parceiros e autoridades policiais para recuperar os ativos congelados. Continuaremos usando recursos da empresa para cobrir deficits confirmados”, garantiu a marca.
Origem da invasão e suspeitas
A análise preliminar conduzida na noite de quinta-feira (29.out) apontava que o incidente pode ter tido início a partir de um computador comprometido de um engenheiro da equipe, concedendo ao invasor brecha para acessar um dos ambientes operacionais e efetuar retiradas ilícitas.
Em nota divulgada nesta sexta-feira (30.out), a companhia apontou que foram detectados “pontos adicionais de violação”. A Binance destacou que “esse foi um ataque complexo”. A empresa assegurou estar empreendendo “tudo o que pode” para solucionar a ocorrência. “Ainda estamos reunindo os fatos e compartilharemos mais diretamente assim que os tivermos”, pontuou.
Organizações estadunidenses especializadas em monitoramento de criptografia, como TRM Labs e Chainalysis, apontam que os cibercriminosos por trás da ação operam a partir da Coreia do Norte. Os criminosos miraram carteiras da corretora distribuídas em dez redes blockchain distintas, desviando a maior parte do capital em cerca de 20 minutos, conforme detalhou a TRM Labs.
A companhia de inteligência apontou que diversos traços da invasão se assemelham a investidas anteriores atribuídas a hackers norte-coreanos, a exemplo da invasão à plataforma Bybit ocorrida em 2025, vinculada pelo FBI ao governo de Pyongyang.