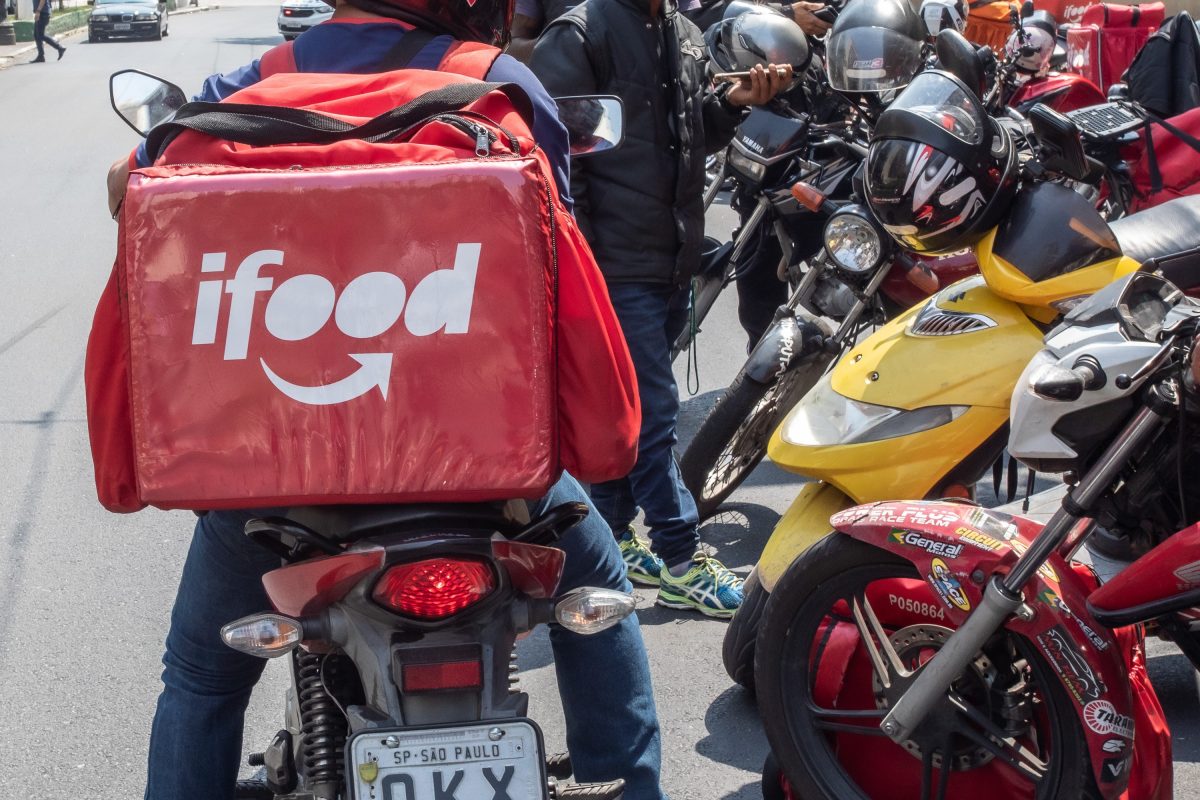
O iFood confirmou nesta quinta-feira (19) que sofreu uma invasão em seus sistemas, o que resultou na exposição de informações de consumidores, entregadores e representantes de estabelecimentos parceiros. A companhia declarou que segue apurando a ocorrência, mas optou por não divulgar o quantitativo total de pessoas atingidas pela brecha de segurança.
Como aconteceu a falha de segurança
O acesso não autorizado ocorreu no sábado (14). Embora os detalhes de como os criminosos burlaram os sistemas não tenham sido revelados, a organização garantiu que as operações continuam funcionando normalmente.
A companhia informou que apenas uma parcela dos usuários foi atingida e que o envio de avisos individuais por e-mail começou no mesmo dia da revelação.
Dados que foram expostos no incidente
O impacto do vazamento varia conforme o perfil do usuário dentro da plataforma:
* Clientes e iFood Benefícios: Apenas o número de telefone foi comprometido, sem vinculação com nome, CPF, e-mail, endereço ou demais registros. * Restaurantes: A invasão atingiu o CPF, o telefone cadastrado ou ambos. * Entregadores: O grupo mais afetado teve exposição de nome, e-mail, telefone, endereço e CPF, além de registros bancários (agência e conta) em situações específicas.
O iFood reforçou que senhas, dados de cartões de crédito, meios de pagamento, saldos, extratos bancários e informações biométricas não foram acessados pelos invasores.
Posicionamento oficial e medidas de prevenção
“O iFood notificou a Agência Nacional de Proteção de Dados (ANPD) e colabora com a autoridade. A investigação e o monitoramento continuam”, disse a empresa.
Diante do risco de golpes, a organização aconselha que os usuários redobrem a atenção com mensagens ou ligações suspeitas que solicitem códigos de acesso.
“O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas”, afirmou a empresa.