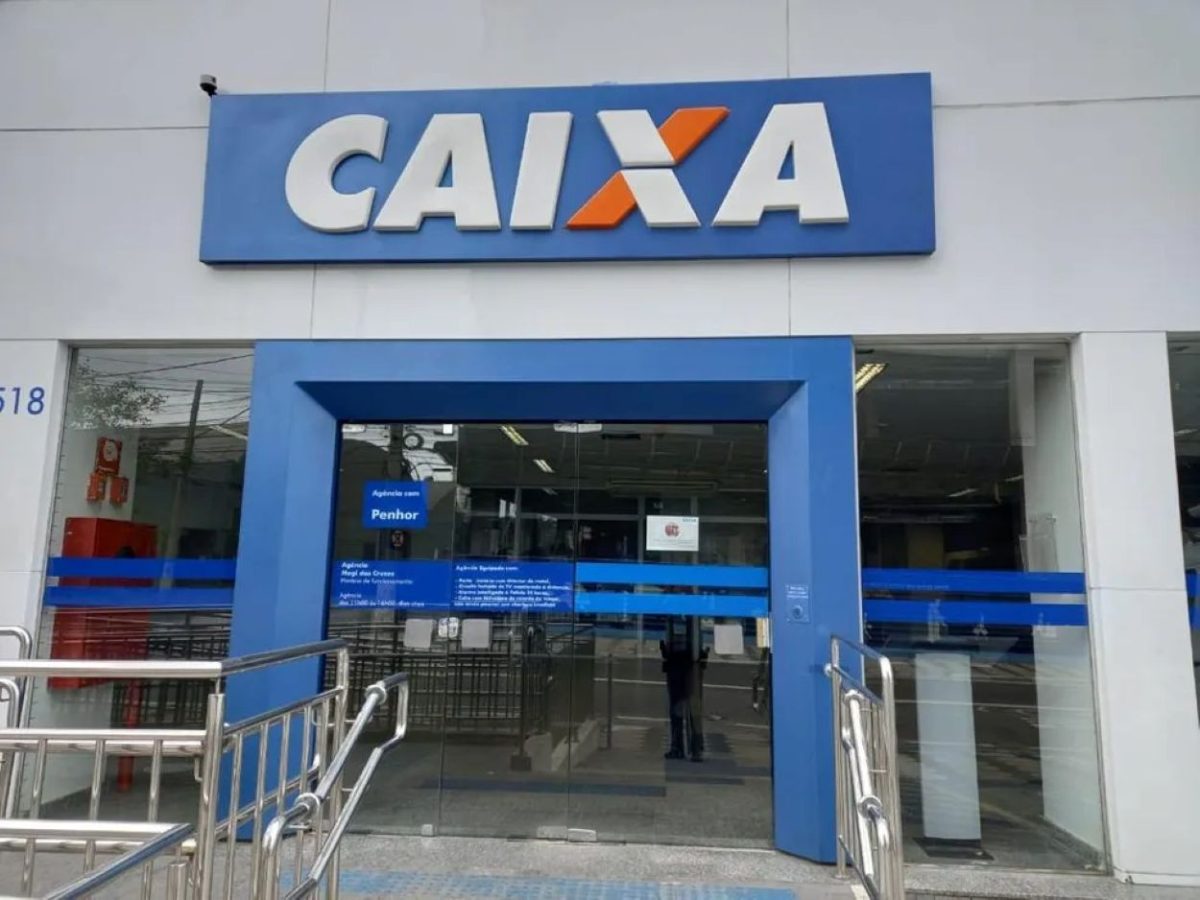
Um ataque cibernético direcionado a uma plataforma específica da Caixa Econômica Federal resultou na exposição de dados cadastrais de 7,6 milhões de clientes. A falha de segurança permitiu o acesso a informações como números de CPF, mas a instituição garante que os sistemas operacionais e o dinheiro depositado nas contas correntes e poupanças dos correntistas não foram comprometidos.
Impacto do incidente de segurança
O incidente atingiu um sistema utilizado pelo banco para o gerenciamento de serviços específicos. Segundo o comunicado oficial emitido pela estatal, o acesso não autorizado não afetou a integridade das operações bancárias nem os dados sensíveis de acesso, como senhas ou saldos. A Caixa reforçou que o episódio está sob investigação interna e que trabalha em colaboração com autoridades competentes para apurar a origem da invasão.
Medidas de proteção e monitoramento
Diante do cenário, a instituição intensificou os protocolos de cibersegurança para evitar novas vulnerabilidades. O banco esclareceu que, apesar do vazamento de registros de identificação pessoal, não há indícios de que o ambiente de transações financeiras tenha sido violado. A orientação é que os clientes mantenham a atenção habitual com comunicações suspeitas.
Sobre o ocorrido, a Caixa afirmou: “O acesso não autorizado a dados de clientes não compromete a integridade do sistema bancário e não permite a movimentação de contas”.
Contexto sobre a segurança de dados
Este tipo de incidente coloca em evidência os desafios enfrentados por grandes instituições financeiras brasileiras na proteção de bases de dados massivas. A Lei Geral de Proteção de Dados (LGPD) estabelece critérios rígidos para o tratamento de informações pessoais, e o vazamento de 7,6 milhões de CPFs coloca o banco sob análise dos órgãos reguladores. Especialistas recomendam que, em casos de exposição de dados dessa natureza, o cidadão verifique regularmente o uso indevido de seu CPF em plataformas de monitoramento e canais oficiais.