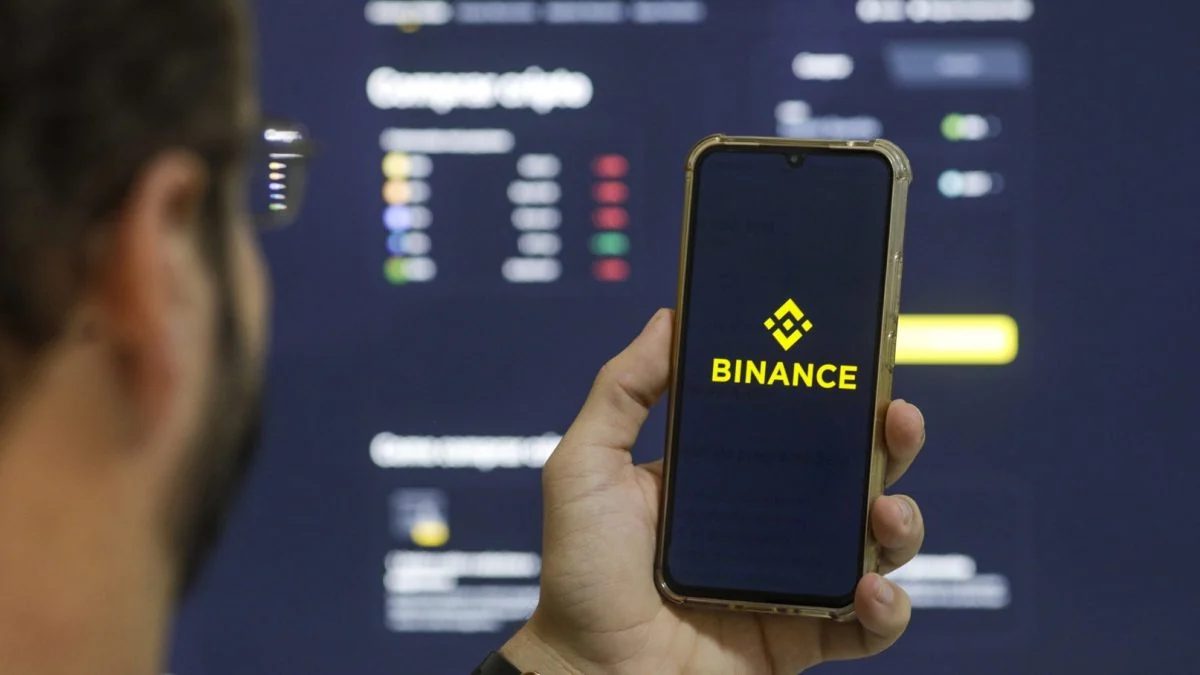
A investigação sobre o megarroubo de US$ 6,3 bilhões na Binance apontou que os cibercriminosos utilizaram propostas de emprego falsas para enganar engenheiros de software. A brecha permitiu que o invasor acessasse a infraestrutura da corretora de criptomoedas e realizasse retiradas não autorizadas da plataforma.
Investigação e método dos invasores
Em nota oficial divulgada na 3ª feira (3.nov.2026), a corretora detalhou as conclusões preliminares sobre o incidente ocorrido na última 5ª feira (29.oct.2026). “Não se tratou de uma única violação isolada nem de um simples caso de phishing. Os invasores combinaram uma série de técnicas, incluindo […] falsas entrevistas de recrutamento, downloads de softwares maliciosos” e outros métodos, afirmou a empresa.
O esquema teve início em junho, quando um