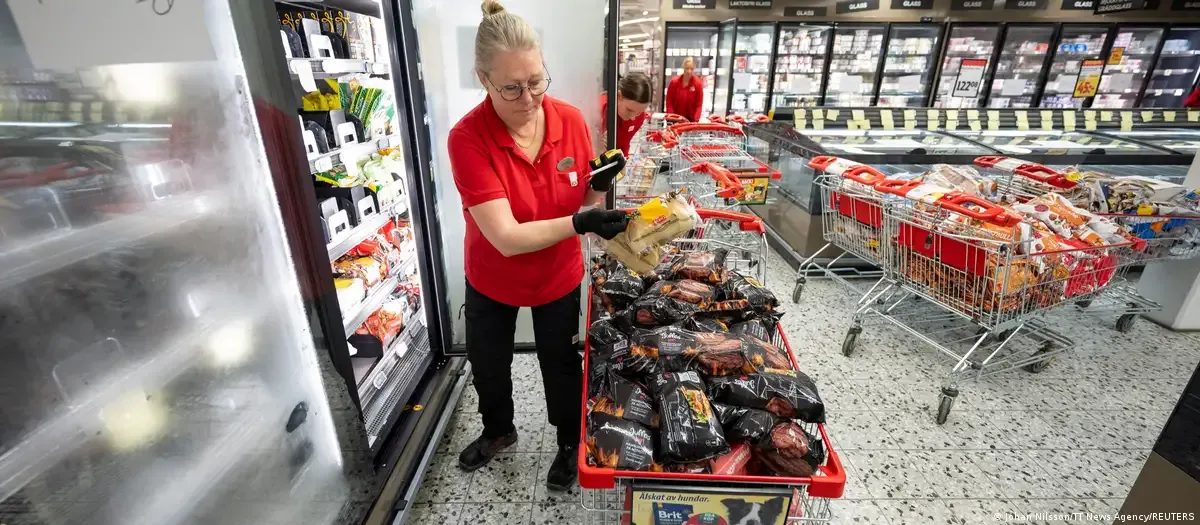
Uma nova onda de ataques cibernéticos atingiu sistemas de refrigeração de supermercados em seis países europeus nesta segunda-feira (02/11), afetando estabelecimentos na Suécia, Irlanda, Holanda, Estônia, Finlândia, Bélgica e Luxemburgo. O incidente provocou alterações indevidas nas temperaturas de geladeiras e freezers, resultando no descarte de alimentos e reacendendo temores sobre a segurança da cadeia de abastecimento alimentar no continente, menos de um mês após um caso semelhante na França.
Ataques na Bélgica e Luxemburgo Na Bélgica, a rede Carrefour relatou que cerca de 15 de suas 700 lojas foram atingidas. “É um ataque cibernético, não há outra explicação”, afirmou o porta-voz da empresa, Mich Vergauwen. Em Mons, a Ikea teve a temperatura de freezers de uma loja elevada remotamente. Em Antuérpia, o fundador dos açougues De Laet & Van Haver, Luc De Laet, encontrou geladeiras reguladas para 18°C durante a madrugada.
“É muito assustador. Eles estão invadindo o sistema que faz o registro da temperatura e conseguem programá-lo à distância”, disse à agência de notícias Reuters. “É revoltante ter de jogar fora tanta comida.”
A Ahold Delhaize também sofreu impactos em lojas na Bélgica e em Luxemburgo devido a um “incidente de TI”. “Devido a ataques cibernéticos, não haverá produtos nas prateleiras refrigeradas ou congeladas. Pedimos sinceras desculpas”, informou a empresa. Outras redes como Colruyt e Intermarché também registraram problemas técnicos em unidades locais.
Impacto em outros países europeus Na Suécia, a rede Coop teve sete unidades afetadas por manipulação não autorizada de sistemas, enquanto a ICA registrou a temperatura de um freezer elevada a 50ºC, segundo uma representante. Na Irlanda, a Musgrave relatou problemas em 13 lojas da SuperValu, exigindo a retirada de produtos. Orocorrências semelhantes foram registradas pela Kesko na Finlândia, pelo Selver na Estônia e em cidades menores da Holanda.
Investigação e motivação dos ataques Os episódios lembram a ocorrência do mês passado na França, quando hackers assumiram o controle de refrigeração em mais de 500 supermercados, gerando perdas e incêndios. Embora nenhum grupo tenha assumido a autoria, as autoridades veem os casos no contexto de ameaças híbridas à infraestrutura europeia.
“Não se sabe quem está por trás deste ataque, e talvez isso nunca seja determinado”, afirmou Katrien Eggers, porta-voz do Centro de Cibersegurança da Bélgica. Ela destacou que a inteligência artificial tem facilitado a exploração de falhas por atores sofisticados.
A Comissão Europeia classificou a ação como uma tentativa de desestabilizar a cadeia alimentar. “São uma tentativa deliberada de interromper nossa cadeia de abastecimento alimentar e minar a confiança dos consumidores nela, um alerta que devemos levar a sério”, disse o comissário europeu para Agricultura, Christophe Hansen. “A recorrência desses ataques cibernéticos é profundamente preocupante.”
Vulnerabilidade do varejo conectado A expansão de equipamentos conectados à internet no varejo, como controladores de refrigeração fornecidos pela dinamarquesa Danfoss, amplia os riscos de invasão. Para Tom Hegel, pesquisador da SentinelOne, a ausência de exigências financeiras aponta para sabotagem, e o setor é um alvo fácil por operar grandes parques de sistemas prediais.
“O varejo é um alvo fácil porque as redes supermercadistas operam enormes parques de controladores de refrigeração, sistemas de gerenciamento predial, painéis de controle de acesso e equipamentos de ponto de venda”, declarou. Ele acrescentou que invasões em painéis expostos deixam poucos rastros, dificultando a identificação da autoria.
Riscos em infraestruturas e dispositivos Dispositivos conectados, desde eletrodomésticos até sistemas industriais, continuam na mira de invasores que buscam roubar dados ou interromper serviços. Embora infraestruturas críticas e veículos modernos contem com múltiplas camadas de proteção contra ataques remotos, vulnerabilidades em softwares seguem desafiando especialistas em segurança digital em todo o mundo.