A Binance comunicou neste sábado (31.out.2026) a recuperação de aproximadamente 90% dos US$ 6,3 bilhões em criptomoedas subtraídos por criminosos virtuais dias antes. Para conter os danos, a exchange paralisou as retiradas de saldo e estipulou o prazo até domingo (1º.nov.2026) para restabelecer o serviço.
Estratégia para cobrir o rombo financeiro
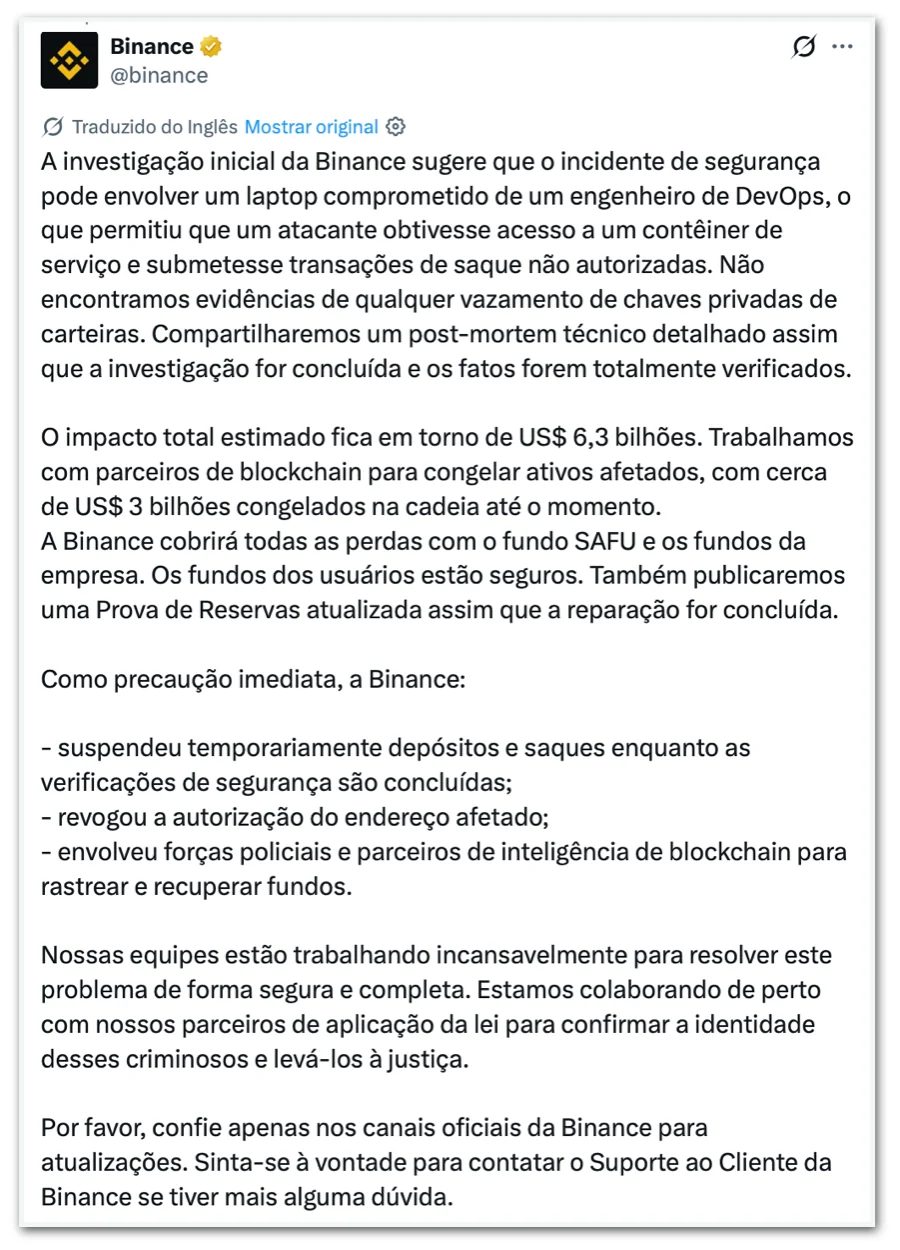
Por meio de nota divulgada em sua página no X, a companhia garantiu que arcará integralmente com o prejuízo, blindando os clientes contra qualquer perda de capital. O montante roubado está sendo reposto com o uso de reservas do caixa corporativo, além de reservas emergenciais e de apólices de seguro.
Como ocorreu a invasão aos sistemas
O incidente veio à tona na noite de quinta-feira (29.out), quando uma apuração preliminar apontou que o acesso indevido pode ter iniciado através de um computador infectado de um engenheiro da equipe. Essa brecha permitiu que o invasor burlasse os controles e efetuasse retiradas sem autorização.
No dia seguinte (30.out), a gestora da plataforma admitiu que foram localizados “pontos adicionais de violação”.
A Binance declarou que “esse foi um ataque complexo”. Disse estar fazendo “tudo o que pode” para resolvê-lo. “Ainda estamos reunindo os fatos e compartilharemos mais diretamente assim que os tivermos”, afirmou.
Envolvimento de hackers norte-coreanos
Especialistas em segurança digital das companhias norte-americanas TRM Labs e Chainalysis apontam o governo da Coreia do Norte como o mandante da ação criminosa. Os invasores atingiram carteiras digitais em dez redes de blockchain distintas, esvaziando os montantes em um intervalo de apenas 20 minutos, segundo a TRM Labs.
Ainda de acordo com a TRM Labs, o modus operandi apresenta semelhanças com investidas cibernéticas passadas associadas a Pyongyang, a exemplo da invasão sofrida pela corretora Bybit no decorrer de 2025, episódio investigado e atribuído pelo FBI ao regime norte-coreano.