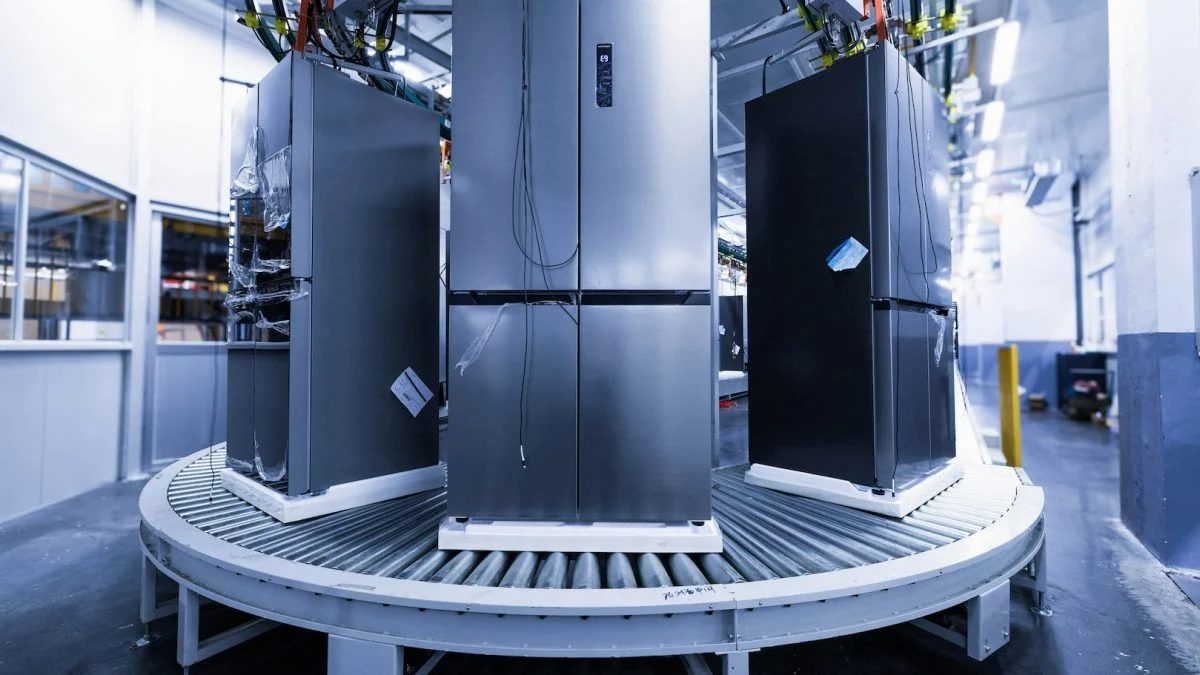
Um ataque cibernético sem precedentes atingiu centenas de supermercados na França, resultando na perda de toneladas de alimentos e gerando alertas urgentes sobre a fragilidade de sistemas de segurança digital diante de técnicas avançadas de invasão. A ofensiva cibernética teve como alvo os sistemas de refrigeração conectados à internet fabricados pela empresa dinamarquesa Danfoss. Os invasores elevaram a temperatura de geladeiras e congeladores para até 50º C em cerca de 700 estabelecimentos espalhados por todo o país europeu, conforme confirmou o ministro francês das Finanças, Roland Lescure.
Diante do incidente, a agência de cibersegurança da França orientou as empresas usuárias desses equipamentos a desconectarem os aparelhos da internet imediatamente, restringirem o acesso e aplicarem atualizações de software com urgência. Até o momento, a autoria do ataque permanece desconhecida.
Do mundo virtual para o impacto físico
Equipamentos industriais que antes operavam isolados da rede passaram a ser conectados para permitir monitoramento remoto, conforme explicou Antoine Hautin, secretário-geral da consultoria de cibersegurança Almond, à agência de notícias AFP. A ausência de defesas robustas, como controle de acesso e correções regulares de segurança, deixa qualquer infraestrutura exposta, avaliou Olivier Daloy, especialista em segurança cibernética da Zscaler.
Segundo Daloy, o princípio desse ataque é comparável ao do vírus Stuxnet, de 2010. O especialista detalha que as infraestruturas combinam TI com equipamentos físicos de tecnologia operacional mais antigos, permitindo que invasores provoquem danos reais. “Estamos diante de um ataque à chamada internet das coisas [IoT, na sigla em inglês]”, explica ele. Trata-se de máquinas que “não possuem tela nem teclado”, mas que, ainda assim, são acessíveis via rede e podem, em certos casos, ser controladas remotamente.
O especialista aponta que a exploração de falhas técnicas ou o uso de credenciais comprometidas viabilizam as invasões. “O risco imediato é o desperdício de alimentos, e o segundo risco é causar um impacto físico, com perigo de incêndio, quando as geladeiras atingem 50º C”, completou.
Histórico de ataques no varejo global
Ocorrências similares já foram registradas em solo norte-americano e em outros países da Europa. No Reino Unido, a rede Marks & Spencer enfrentou um sofisticado ataque de ransomware em abril de 2025, arcando com custos de cerca de 300 milhões de libras após suspender pedidos online. A ação foi atribuída ao grupo Scattered Spider, utilizando o ransomware do grupo DragonForce, com tentativas direcionadas também à Co-op e à Harrods.
Nos Estados Unidos, a United Natural Foods relatou em junho do mesmo ano um ciberataque que paralisou suas operações de alimentos congelados. Meses mais tarde, em novembro, a Ahold Delhaize USA sofreu uma invasão que interrompeu as atividades em mais de 2.000 lojas.
Vulnerabilidade em dispositivos domésticos e carros
Especialistas alertam que o perigo se estende a residências e automóveis. Aparelhos como geladeiras, câmeras de segurança, termostatos e carros com acesso à internet apresentam vulnerabilidades semelhantes se estiverem conectados à rede. Roteadores concentram mais de três quartos dos ataques a dispositivos conectados, servindo muitas vezes como porta de entrada para invasores coletarem dados ou assumirem o controle total dos aparelhos.
No setor automotivo, falhas em sistemas conectados já foram demonstradas por pesquisadores que conseguiram controlar veículos à distância ou destravar portas utilizando apenas o número da placa.
Como proteger seus dispositivos
Para mitigar os riscos de invasão, profissionais de segurança recomendam a troca de senhas padrão, a ativação da autenticação em duas etapas e a instalação constante de atualizações de software. A recomendação principal é manter na rede apenas os dispositivos estritamente necessários, reduzindo os pontos potenciais de entrada para cibercriminosos.